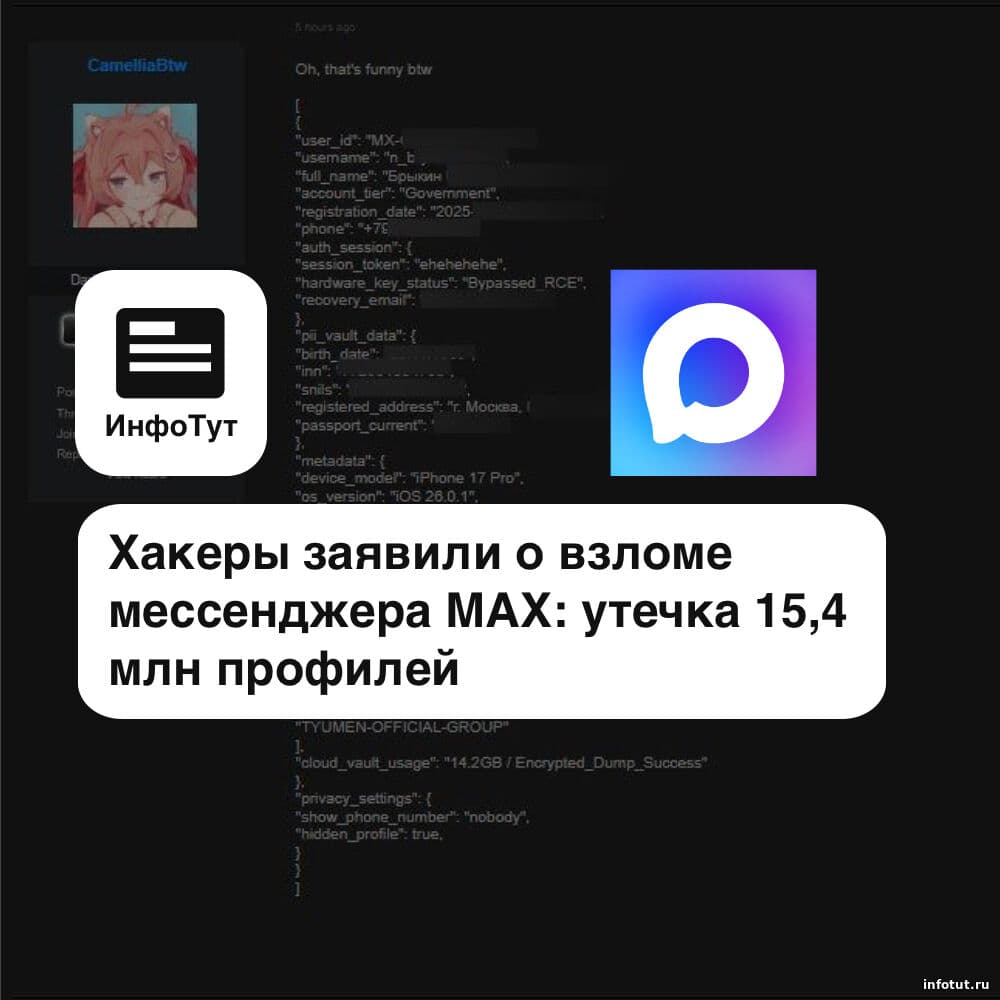
Хакерская группировка заявила о взломе мессенджера MAX и масштабной утечке пользовательских данных. По их утверждению, в открытый доступ попали сведения о 15,4 миллиона аккаунтов, а общий объём слитых данных составил 142 гигабайта.
Что якобы утекло
По заявлениям злоумышленников, в массиве данных содержатся:
- фамилии, имена и отчества пользователей;
- ники и номера телефонов;
- токены активных сессий;
- хеши паролей;
- служебные метаданные;
- исходный код бэкенда;
- модуль шифрования сервиса.
Если информация подтвердится, речь может идти не только об утечке персональных данных, но и о компрометации архитектуры безопасности сервиса.
Как произошёл взлом
Хакеры утверждают, что получили доступ к системе через RCE-уязвимость (удалённое выполнение кода), что считается одной из самых опасных категорий уязвимостей. Такой тип атаки потенциально позволяет полностью контролировать серверную инфраструктуру.
«Доказательства» взлома
В качестве подтверждения своих слов злоумышленники опубликовали технические данные, которые, как утверждается, принадлежат депутату Государственная дума РФ. Подлинность этих материалов на данный момент официально не подтверждена.
Официальной реакции пока нет
На момент публикации:
- разработчики MAX не делали официальных заявлений;
- информация о проверке инцидента отсутствует;
- утечка не подтверждена государственными или регуляторными структурами.
Что это значит
Если данные подтвердятся, инцидент может стать одной из крупнейших утечек среди российских мессенджеров, с серьёзными последствиями для пользователей и репутации сервиса. Эксперты отмечают, что наличие токенов сессий и модулей шифрования в утечке значительно повышает риски повторных атак.
Коротко
- заявлена утечка 15,4 млн профилей MAX;
- слито 142 ГБ данных;
- упоминается RCE-уязвимость;
- опубликованы данные якобы депутата Госдумы;
- официальной реакции разработчиков нет.